TP最新版下载收集用户信息,这几条线碰不得
做TP(Telegram)最新版开发的朋友,最头疼的事之一就是"下载环节到底能拿多少用户数据"。很多人觉得下载页就是个入口,塞个表单、勾个同意框,数据就到手了。但实际操作中,这个环节恰恰是监管盯得最紧的地方,用户隐私边界和合规红线就画在这一步。
打开TP的下载页,你会看到设备型号、系统版本、IP地址、推送权限请求,这些在用户点击"下载"的瞬间就被记录下来了。问题出在很多团队把"设备指纹"和"通讯录权限"也塞进初始化流程,用户还没同意,后台已经在静默采集。这在《个人信息保护法》框架下,属于典型的"未告知即收集"。
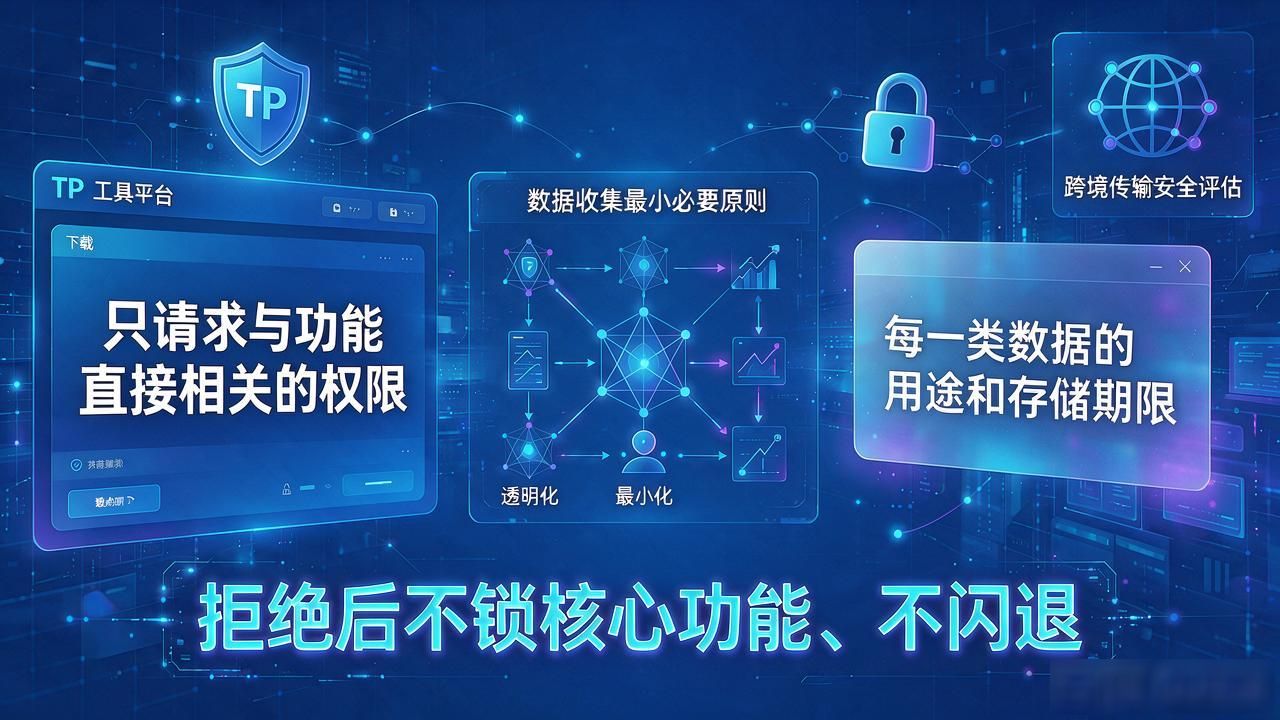
合规的做法其实不复杂:下载页只请求与功能直接相关的权限,信息收集必须做到最小必要原则,同意弹窗里写清楚每一类数据的用途和存储期限。用户拒绝后不能把核心功能锁死,也不能用"不同意就闪退"这种变相强制。TP海外版和国内版在数据出境上的要求完全不同,跨境传输需要单独做安全评估。
做移动端的产品经理TP最新版下载收集用户信息,这几条线碰不得,下载页那十几行代码背后如何在TP最新版下载中收集用户信息?,是法务、安全、产品三方拉扯的结果。别把收集用户信息当成"默认行为",每一字段都经得起审计,项目才跑得长远。
